تعلّم الإنجازات الأخلاقيعبر التطبيق العملي
حوّل الفضول إلى دفاع تقني متطوّر. يعمل الطلاب بالكامل داخل بيئات افتراضية آمنة ومرخّصة، فيتعلّمون التفكير كمهاجمين رقميين لبناء محيط مؤسّسي محصّن، وإتقان Linux، وتأمين تطبيقات الويب الهشّة.
 3 وحدات · 12 درساًمختبرات أمان تطبيقية
أربع نتائج تعلّم.مدافع سيبراني جاهز.
مهارات حقيقية وقابلة للنقل تجسر التفكير الهجومي والدفاع المؤسّسي.

أساسيات الأمن السيبراني
تعلّم دورات حياة الأمن، وديناميكيات الفرق الحمراء والزرقاء، والمسارات المهنية، وأخلاقيات الامتثال الصارمة.

إتقان نظام لينكس وسطر الأوامر
اكتسب طلاقة مطلقة داخل أنظمة البنية التحتية الافتراضية وسطور أوامر الطرفية.

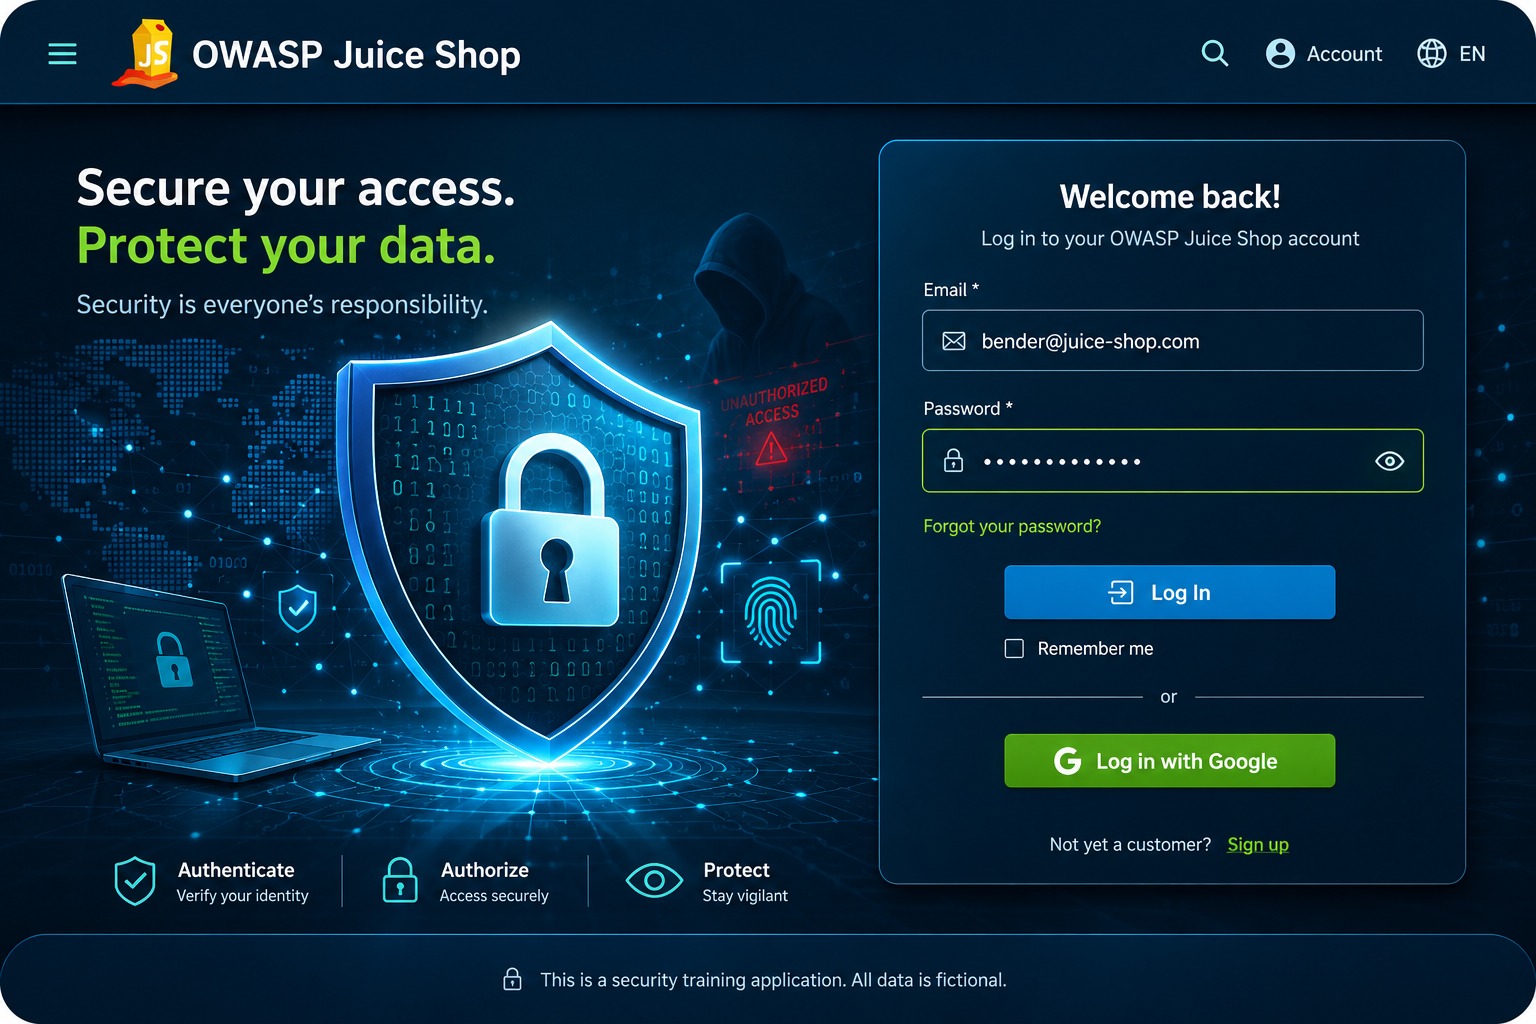
تحديد ثغرات الويب
اعزل العيوب الحرجة في معمارية الويب، بما فيها ثغرات الحقن واجتياز المسارات.

عمليات تعقّب التهديدات
تعلّم تحليل حزم الشبكة، وهندسة المحيط الأمني، وتتبّع سجلّات SIEM المركزية.
منظومة تقنيات الأمن المؤسّسي
تعلّم الاختراق الأخلاقي بأدوات هجومية ودفاعية رائدة في الصناعة.
Linux والبيئات الافتراضية
بيئة تطبيقية يدير فيها الطلاب أنظمة تشغيل معزولة ويسخّرون قوّة طرفية CLI لتنفيذ سير عمل آمن.
بروكسي Burp Suite
أداة اختبار أمان الويب الرائدة المستخدمة لاعتراض حركة HTTP وتُمِدّيل طلبات الويب الحيّة والتلاعب بالجلسات وتعقّب أخطاء التطبيقات في الخلفية.
Splunk SIEM وأدوات SecOps
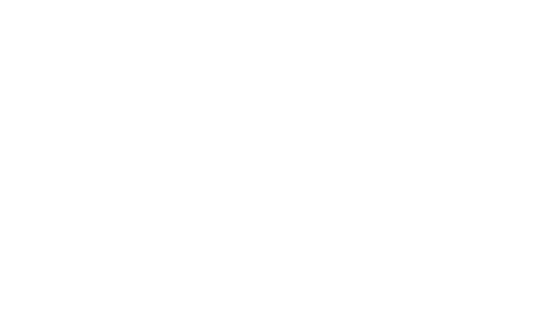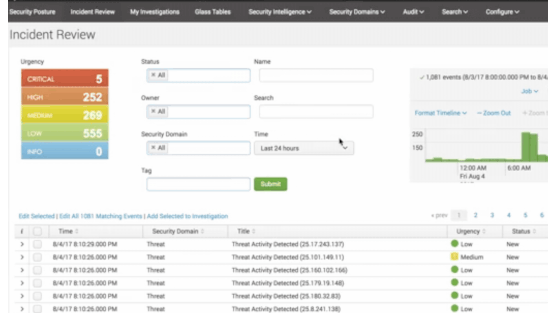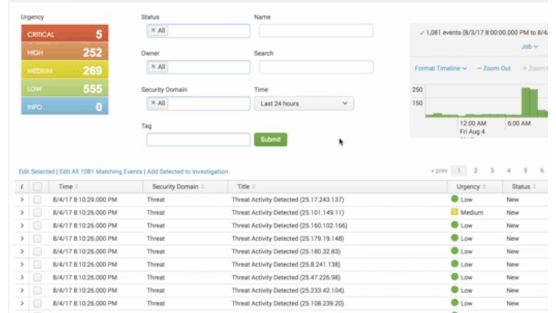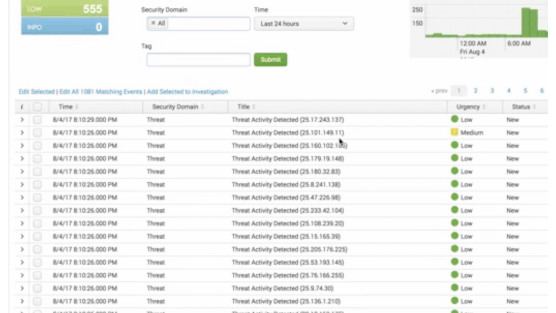
منصّة مؤسّسية لإدارة معلومات وأحداث الأمن تُستخدم لتحليل سجلّات الأحداث الحيّة وتتبّع شذوذ بيانات الشبكة.
ثلاث وحدات.تقييم أمني واقعي في النهاية.
من طرفية Linux إلى منهجيات مكافآت الأخطاء الحيّة داخل بيئات مرخّصة.
المحاكاة الافتراضية وسطر أوامر لينكس
استكشف أخلاقيات الأمن السيبراني ودورات حياة المخترقين. ابنِ بيئات اختبار آمنة باستخدام hypervisors وأتقن طرفية Linux لحلّ تحدّيات سطر الأوامر التفاعلية.
المحاكاة الافتراضية وسطر أوامر لينكس
استكشف أخلاقيات الأمن السيبراني ودورات حياة المخترقين. ابنِ بيئات اختبار آمنة باستخدام hypervisors وأتقن طرفية Linux لحلّ تحدّيات سطر الأوامر التفاعلية.
الهندسة الاجتماعية وثغرات الويب
شرّح نواقل التصيّد النفسية قبل الغوص عميقاً في معمارية تطبيقات الويب لتحليل ثغرات OWASP Top 10 وأخطاء IDOR واجتياز المسارات.
الهندسة الاجتماعية وثغرات الويب
شرّح نواقل التصيّد النفسية قبل الغوص عميقاً في معمارية تطبيقات الويب لتحليل ثغرات OWASP Top 10 وأخطاء IDOR واجتياز المسارات.
اعتراض حركة المرور المتقدّم ومكافآت الأخطاء
التقط وعدّل طلبات الويب الحيّة بأدوات البروكسي، ونفّذ هجمات القوّة الغاشمة، وتلاعب بكوكيز الجلسات، وحلّل منهجيات تتبّع مكافآت الأخطاء الحديثة.
اعتراض حركة المرور المتقدّم ومكافآت الأخطاء
التقط وعدّل طلبات الويب الحيّة بأدوات البروكسي، ونفّذ هجمات القوّة الغاشمة، وتلاعب بكوكيز الجلسات، وحلّل منهجيات تتبّع مكافآت الأخطاء الحديثة.
أكثر من مجرّد اختراق.
كلّ خرّيج يخرج بمهارات أمنية تطبيقية وانضباط أخلاقي وعادات احترافية تؤهّله للعمل ضمن فرق الدفاع المؤسّسي.

اختبار اختراق الويب
افحص تطبيقات الويب بحثاً عن الثغرات وتحقّق من الدفاعات داخل بيئات اختبار مرخّصة.

لينكس والمحاكاة الافتراضية
شغّل الأجهزة الافتراضية وأتقن طرفية Linux لتنفيذ سير عمل تقني آمن.

تدقيق السجلّات وSIEM (Splunk)
حلّل سجلّات الأحداث الحيّة في Splunk لتعقّب الشذوذ وكشف التهديدات الواقعية.

الدفاع ضدّ الهندسة الاجتماعية
تعرّف على نواقل التصيّد والهجمات الموجّهة للبشر قبل اختراقها للمحيط الأمني.

تنفيذ الامتثال
اعمل بدقّة ضمن الحدود الأخلاقية والقانونية لاختبارات الأمان المرخّصة.

التشخيص التحليلي
حقّق في الأدلّة منهجيّاً لعزل الأسباب الجذرية داخل الأنظمة المعقّدة.

إعداد تقارير الثغرات
وثّق النتائج بوضوح ليتمكّن فرق الهندسة من إعادة إنتاج كلّ مشكلة ومعالجتها.

هندسة الملفّ المهني
ابنِ بصمة هندسة أمنية موثوقة على LinkedIn والملفّات العامّة.
مشروع التخرّجتقييم أمني حيّ.
بنهاية الكورس، يدمج كلّ طالب التقنيات الهجومية والتقارير الدفاعية لتقييم تطبيق ويب حقيقي قابل للاختراق.
تقييم استغلال الثغرات
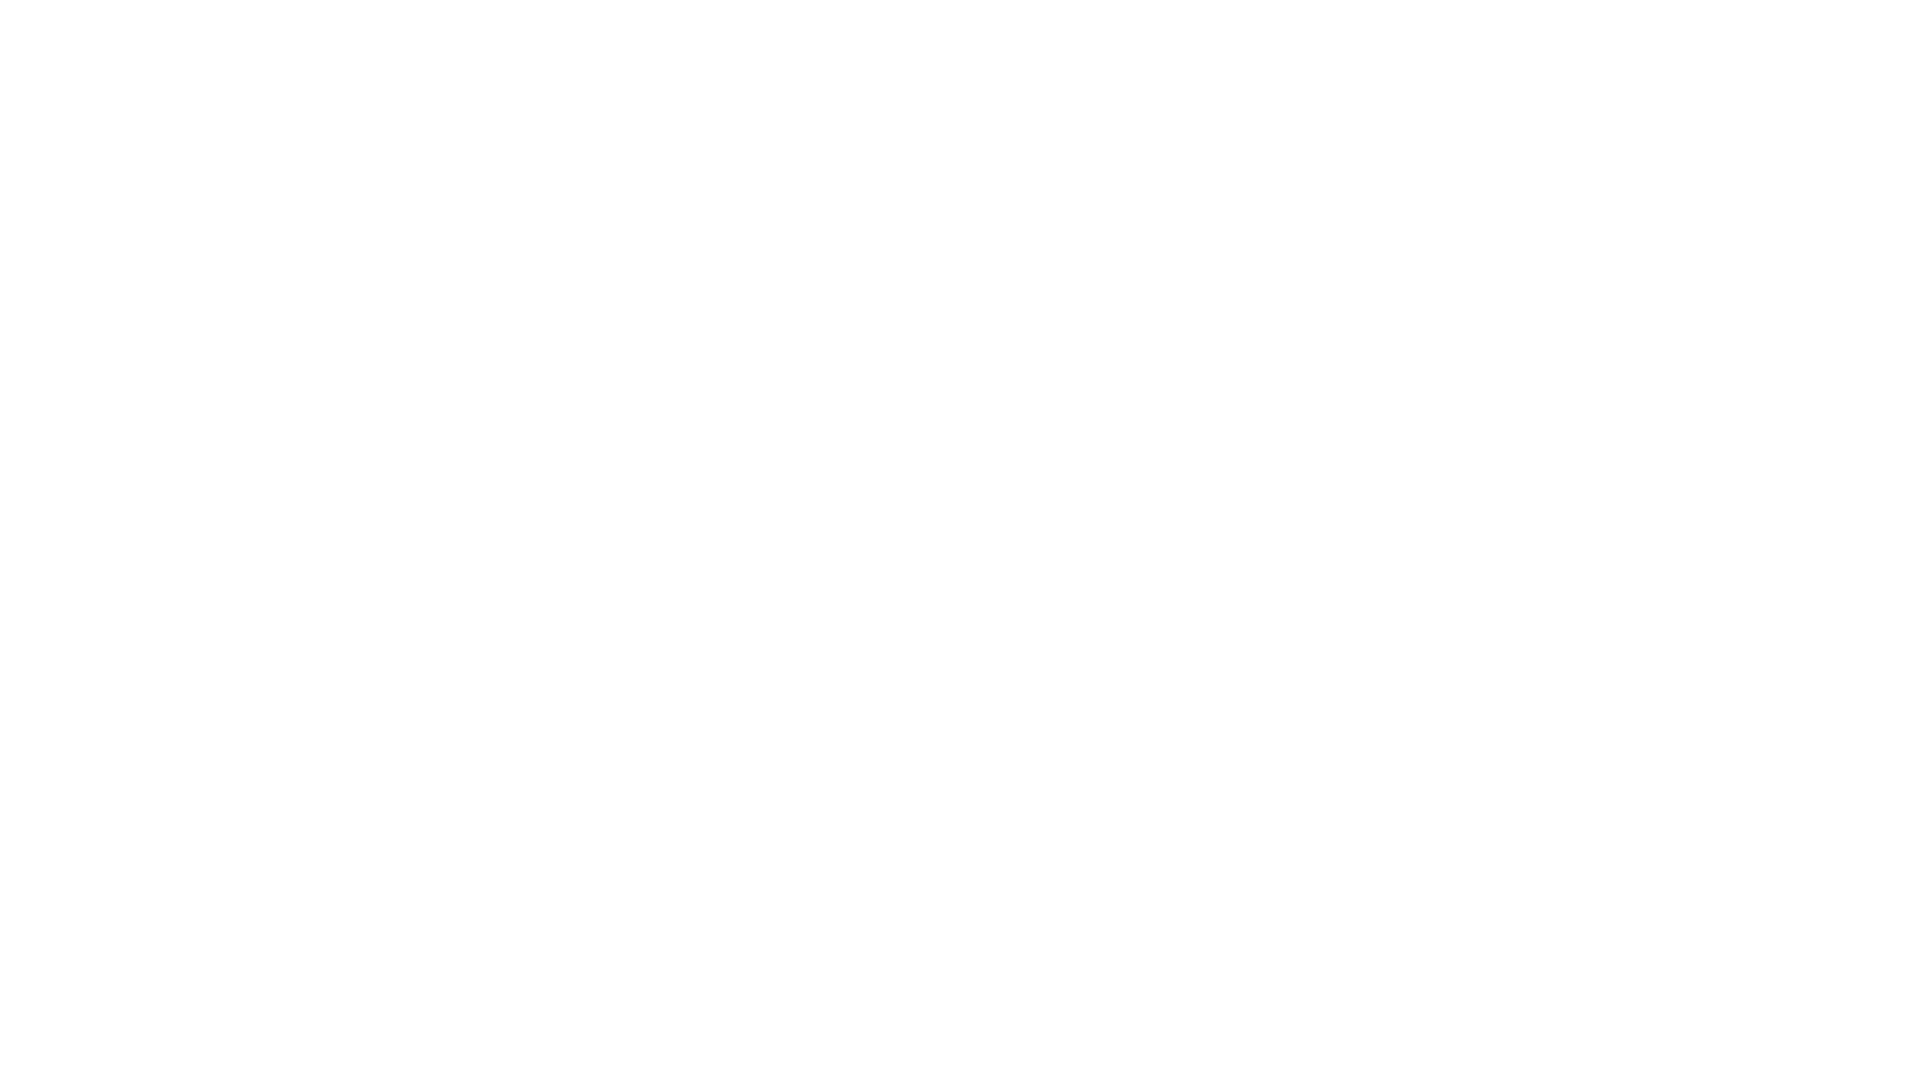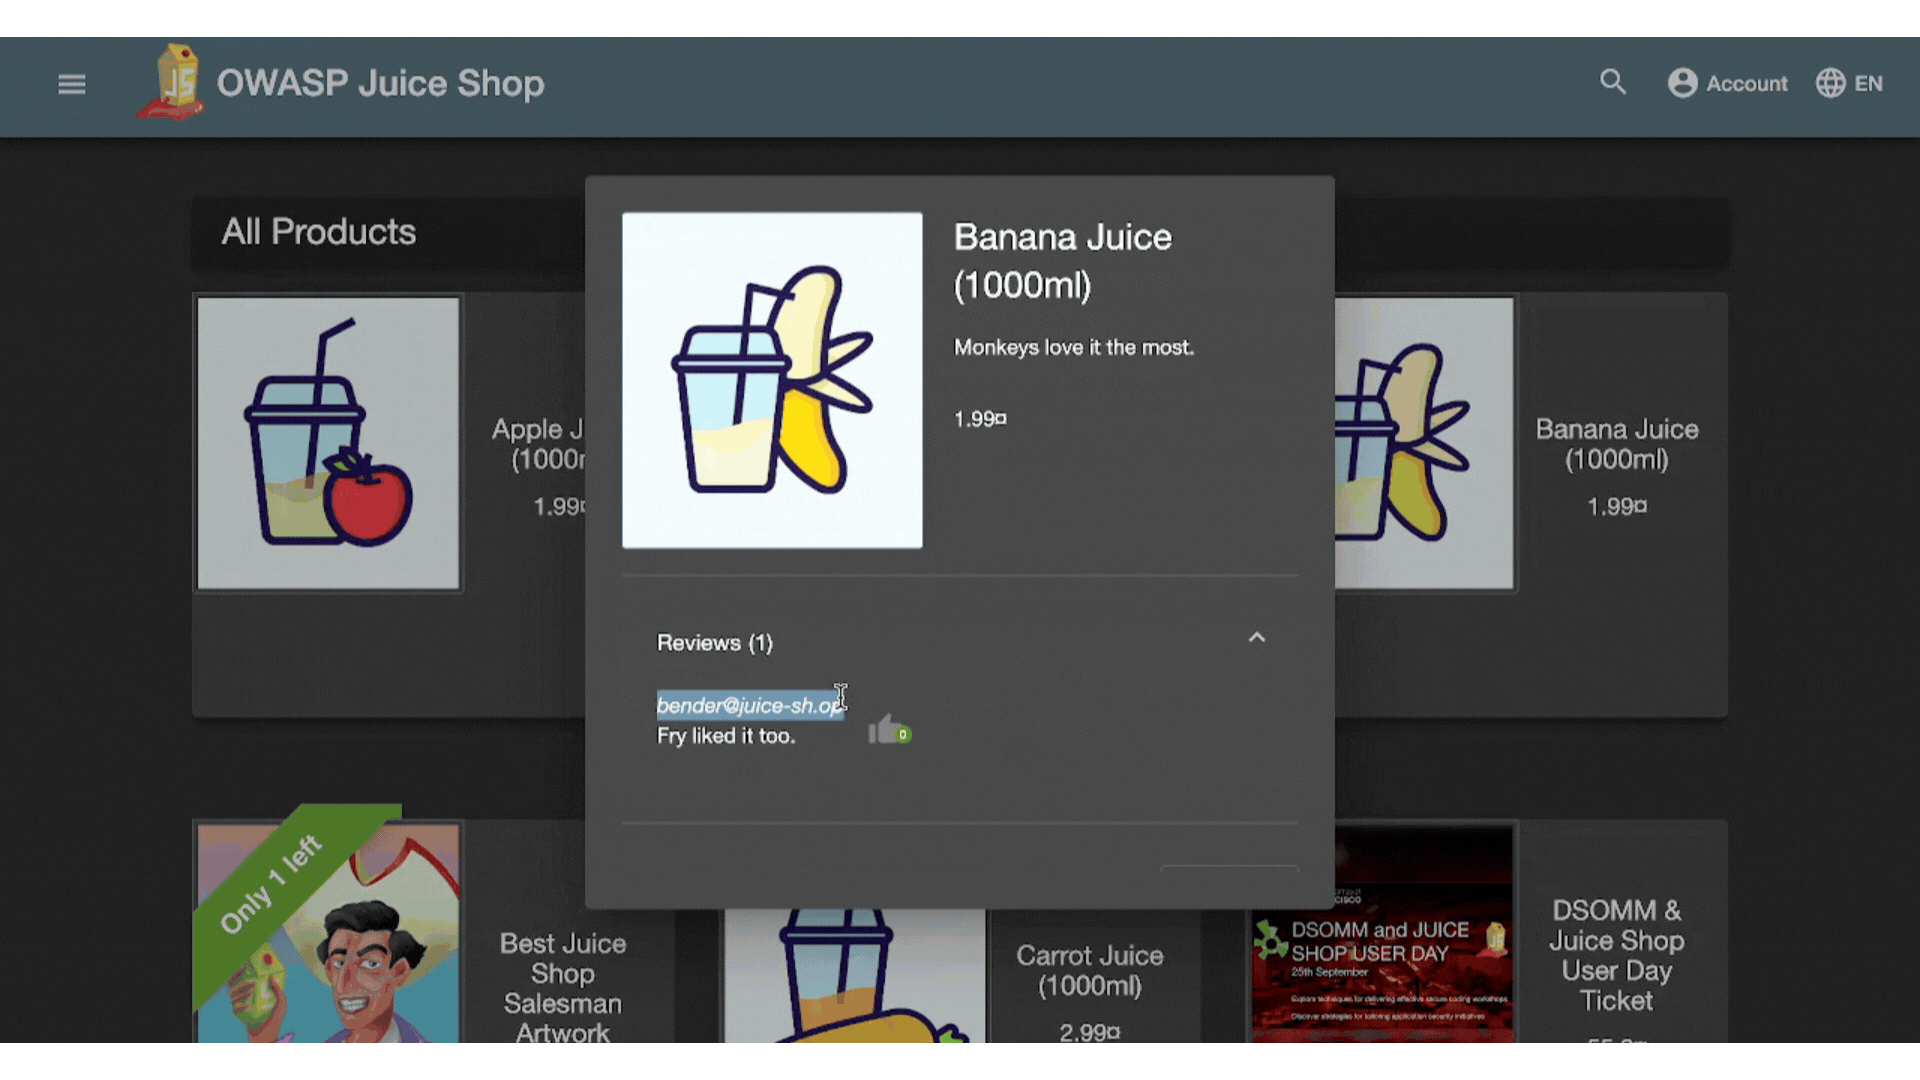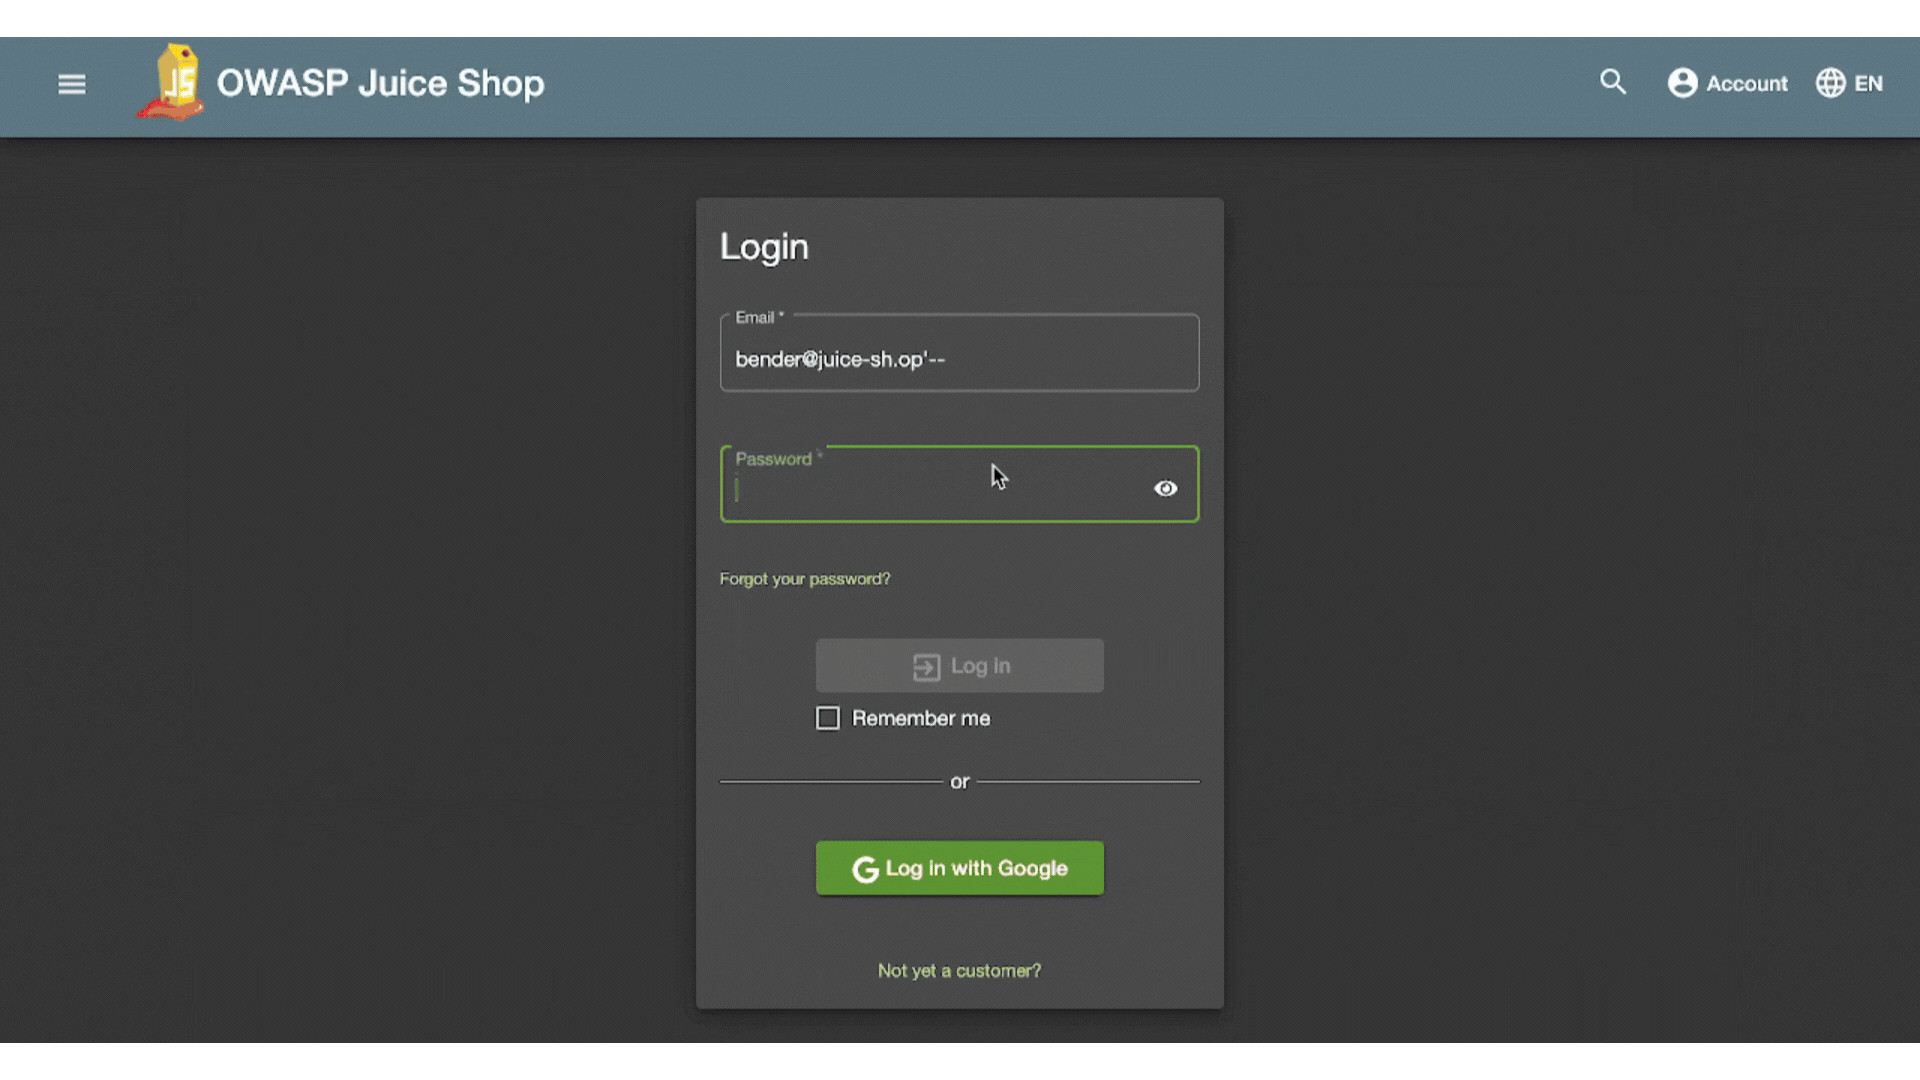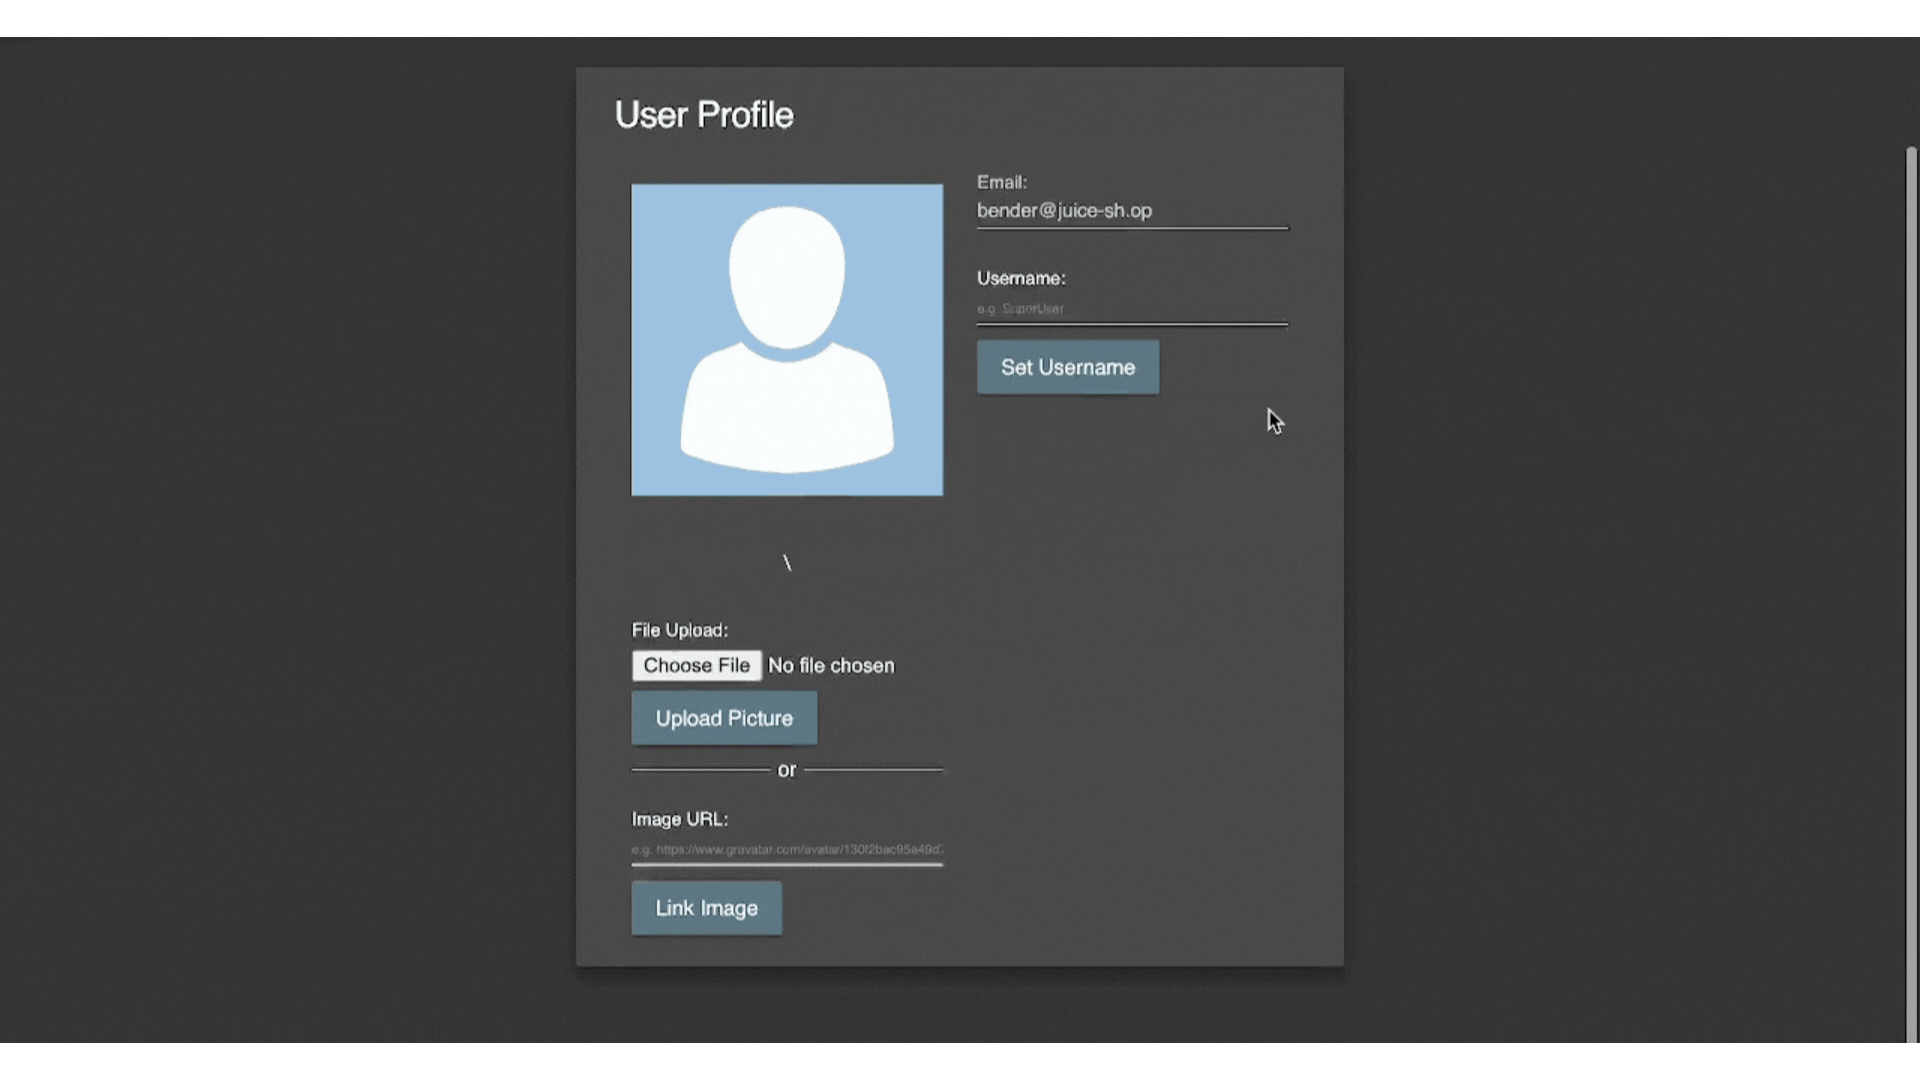
ضع مهاراتك الدفاعية تحت الاختبار. ينفّذ الطلاب تقييماً أمنياً مرخّصاً على تطبيق ويب قابل للاختراق، فيعزلون الأخطاء الحرجة ويتعقّبون إخفاقات البيانات بأدوات تشخيص واقعية.
- بيئة اختبار مرخّصة: نفّذ هجمات مضبوطة داخل نطاق قانوني محدّد.
- عزل الأخطاء الحرجة: تحديد وتوثيق الثغرات عالية الخطورة.
- أدوات تشخيصية: تعقّب إخفاقات البيانات بأدوات بروكسي وفحص قياسية في الصناعة.
عرض تحسين المسار المهني
اخطُ إلى مساحة العمل. يبني الطلاب بصمة ملفّ هندسي على LinkedIn، ويجمعون سجلّات ثغرات رسمية، ويعرضون نتائجهم بوضوح أمام الأقران والأهل.
- بصمة هندسية على LinkedIn: صياغة ملفّ أمن سيبراني موثوق.
- سجلّات ثغرات رسمية: جمع تقارير أخطاء احترافية لأصحاب القرار.
ارتقِ!دفاع أعمق، تهديدات أكبر
حيث يتطوّر الاختراق الأخلاقي إلى دفاع شبكي شامل واستجابة للحوادث.
تشريح الشبكات وWireshark
التقط وحلّل مسار الحزم الحيّة لكشف حركة المرور غير المصرّح بها.
الجدر النارية وضوابط المحيط
صمّم محيطاً محصّناً واضبط قواعد دفاع شبكي متعدّد الطبقات.
نمذجة التهديدات (MITRE ATT&CK)
اربط سلوك الخصم بإطار سلسلة القتل السيبراني العالمي.
الاستجابة للحوادث وتدقيق السجلّات
افرز الاختراقات الحيّة ودقّق السجلّات لاحتواء الهجمات والتعافي منها.
متعقّب التهديدات: دفاع الويب باستخدام Splunk
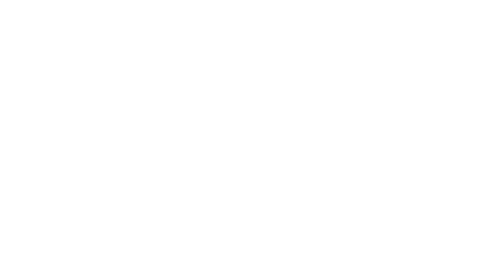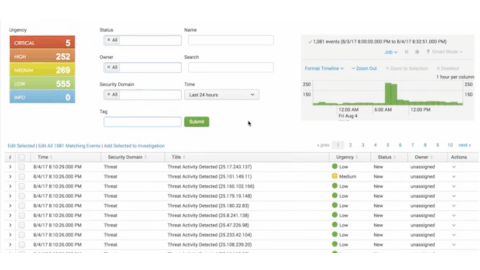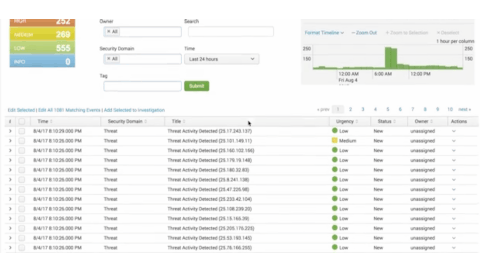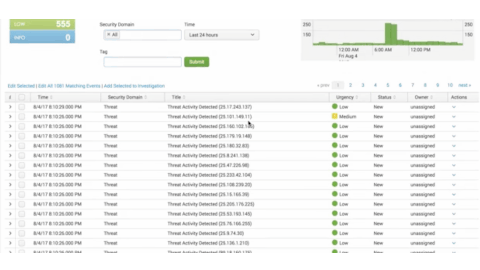
تولَّ زمام غرفة تهديدات مؤسّسية. يتقمّص الطلاب دور مدافع سيبراني في SecOps لمراقبة محيط الشبكة وتعقّب الاختراقات الواقعية والتخفيف من الهجمات عبر تحليلات متقدّمة، تتضمّن:
- تحليلات Splunk SIEM: تجميع وتحليل سجلّات أحداث النظام الحيّة لتعقّب الأبواب الخلفية التشغيلية.
- التقاط الحزم في Wireshark: تشريح مسارات بيانات الشبكة الواقعية لتحديد التسرّبات غير المصرّح بها.
- دفاع MITRE ATT&CK: ربط شذوذ التهديدات الحقيقية بمعايير سلسلة القتل السيبراني العالمية الاحترافية.
تدرّب على الدفاع السيبرانيعبر مختبرات تطبيقية
تقمّص دور المدافع السيبراني! اكتشف كيف تعمل الشبكات، وحلّل حركة المرور، وأنشئ دفاعات حاسمة مثل الجدر النارية وأنظمة كشف التسلّل. اعمل تطبيقياً بأدوات SIEM الواقعية لاكتشاف التهديدات السيبرانية والتحقيق فيها والاستجابة لها تماماً كخبراء الأمن المحترفين.
3 أقسام · 12 درساً · الأمن السيبراني الدفاعي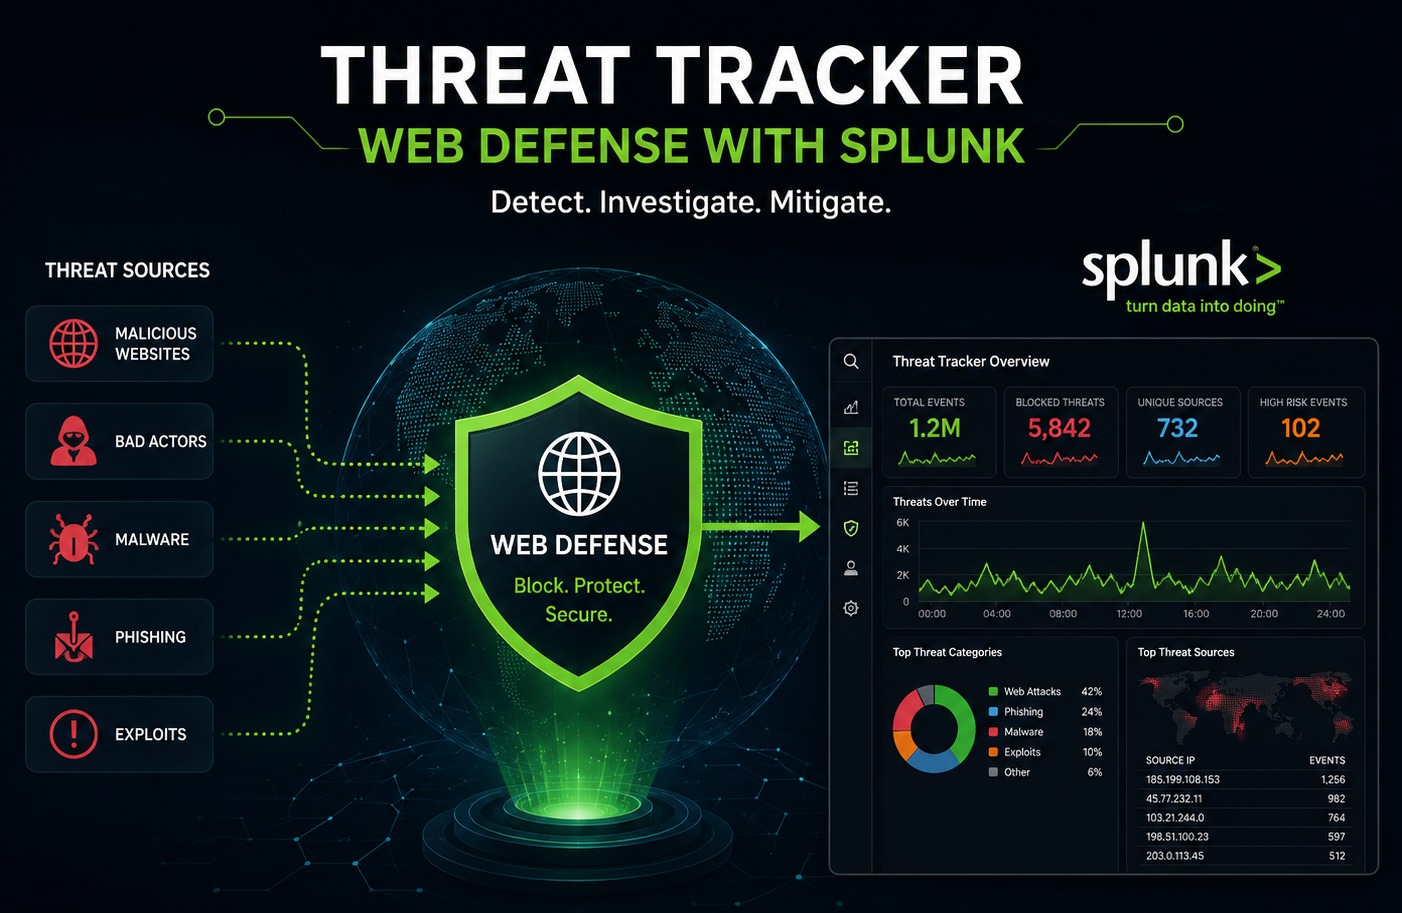
أربع نتائج تعلّم.مدافع سيبراني واحد.
مهارات حقيقية وقابلة للنقل تجسر بين معمارية الشبكات والاستجابة للحوادث.
إتقان معمارية الشبكات
افهم الموجّهات والمبدّلات وDHCP وDNS وNAT لترسم كيف تنتقل البيانات عبر الإنترنت.
تطبيق أنظمة الدفاع
اضبط الجدر النارية الحيوية وانشر أنظمة IDS/IPS لمراقبة حركة الشبكة والتحكّم بها بفاعلية.
تحليل استخبارات التهديدات
طبّق إطار نمذجة التهديدات STRIDE واستخدم التشفير لحماية البيانات الحسّاسة.
اصطياد التهديدات بـSplunk
استورد سجلّات الأحداث إلى Splunk، واكتب استعلامات SPL متقدّمة، وابنِ لوحات معلومات لكشف شذوذ الشبكة.
منظومة التقنيات.
أُطر دفاعية احترافية وبرمجيات تحليل تستخدمها مراكز عمليات الأمن.
Wireshark
التقط حركة الشبكة الحيّة وحلّلها باستخدام محلّل الحزم القياسي في الصناعة لفهم نموذج TCP/IP عمليّاً.
Splunk وSIEM
أتقن إدارة معلومات وأحداث الأمن مع Splunk: فهرسة السجلّات، وبناء تنبيهات ارتباط SPL، وإنشاء لوحات معلومات بمساعدة الذكاء الاصطناعي.
أنشئ ملفّاً احترافياً على LinkedIn لعرض مشاريعك في الأمن السيبراني وشهاداتك ومهاراتك أمام جهات التوظيف ومجتمع الأمن.
خارطة طريقك خطوة بخطوة.
من أساسيات الشبكات إلى اصطياد التهديدات بمستوى المؤسّسات.
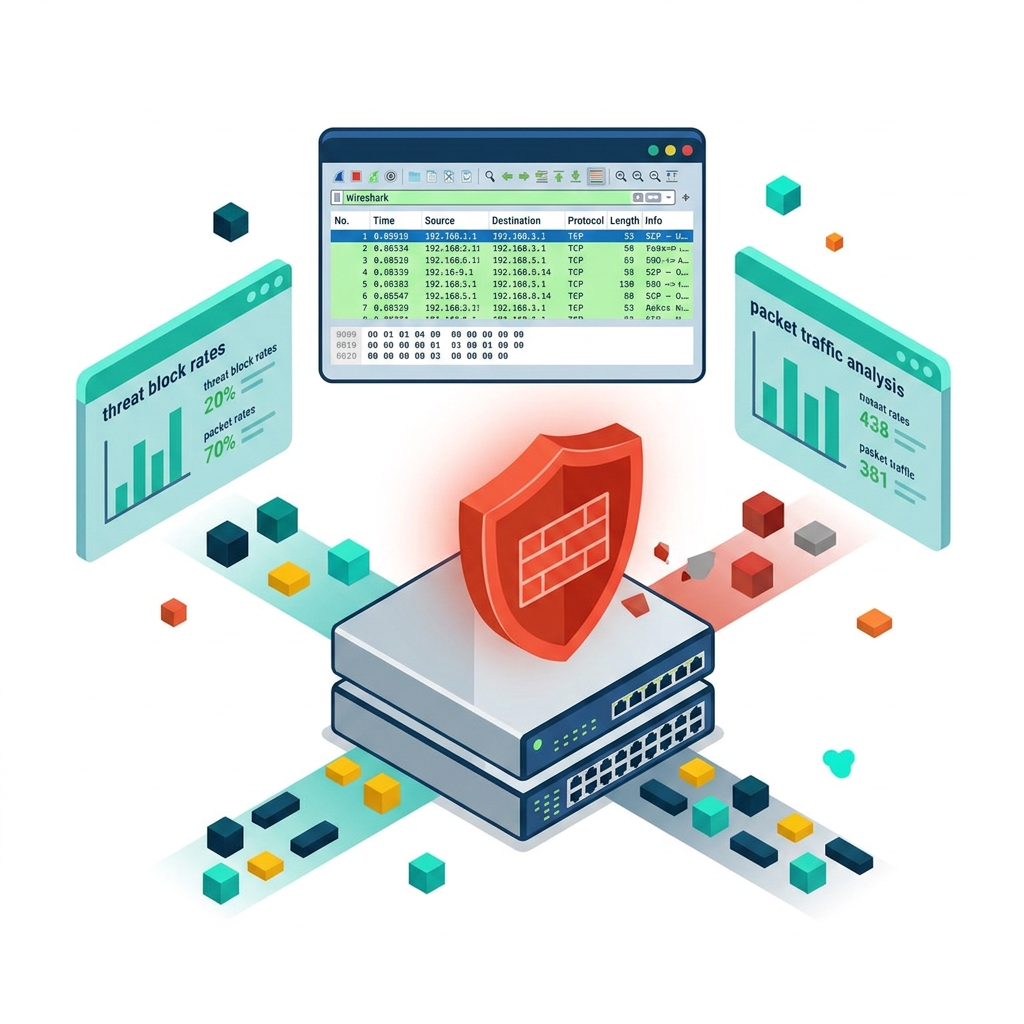
الشبكات والدفاع النشط
تعلّم الأساس! استكشف كيف تتواصل الشبكات، والتقط الحزم الحيّة بـWireshark، وأنشئ خطّ دفاعك الأول باستخدام الجدر النارية وSnort IDS.
الشبكات والدفاع النشط
تعلّم الأساس! استكشف كيف تتواصل الشبكات، والتقط الحزم الحيّة بـWireshark، وأنشئ خطّ دفاعك الأول باستخدام الجدر النارية وSnort IDS.
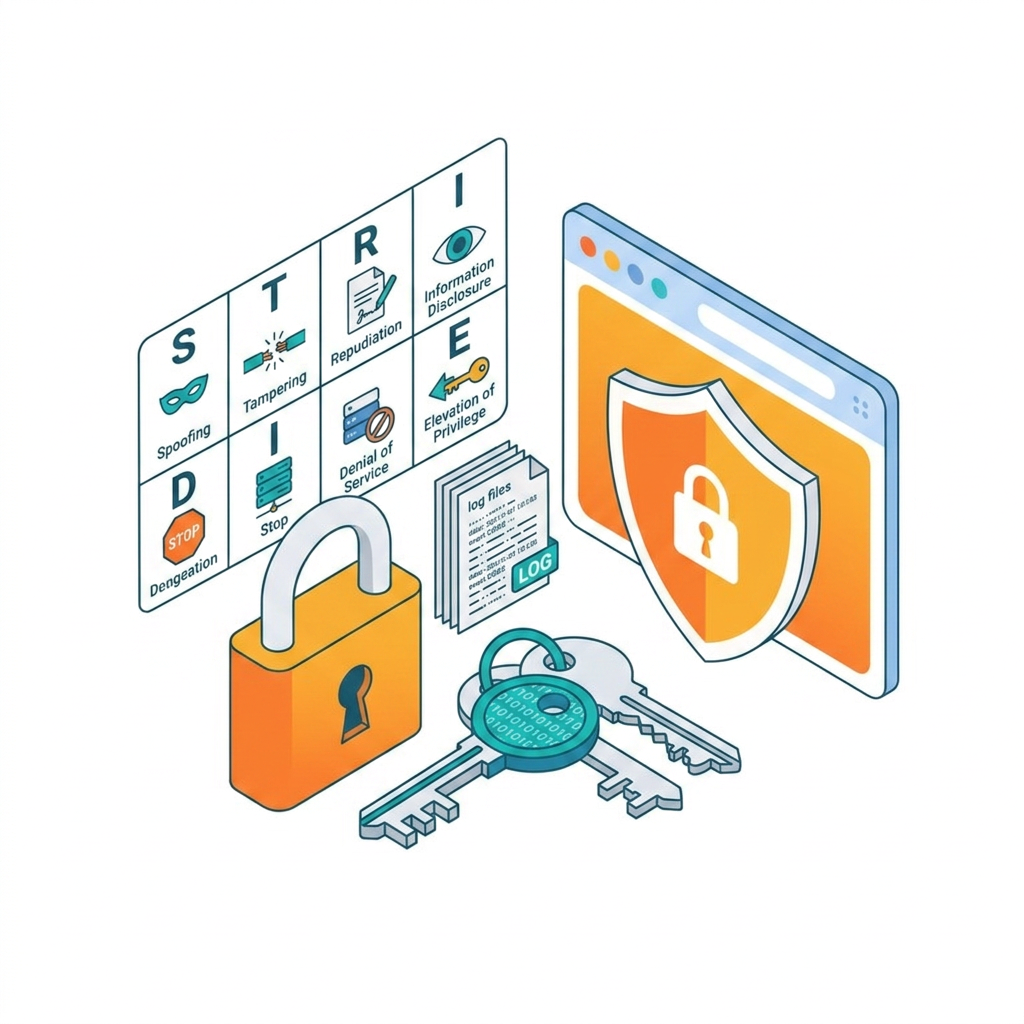
التهديدات والتشفير
فكّر كمدافع. نمذج التهديدات المحتملة باستخدام إطار STRIDE، وشفّر البيانات بالتشفير، وغُص في سجلّات أحداث Linux لاصطياد النشاط المشبوه.
التهديدات والتشفير
فكّر كمدافع. نمذج التهديدات المحتملة باستخدام إطار STRIDE، وشفّر البيانات بالتشفير، وغُص في سجلّات أحداث Linux لاصطياد النشاط المشبوه.
SIEM وSplunk والمسار المهني
مركّز أمنك! ثبّت Splunk، وفهرس البيانات الحيّة، وابنِ لوحات معلومات أمنية متقدّمة، واعرض مهاراتك الجديدة على ملفّ LinkedIn احترافي.
SIEM وSplunk والمسار المهني
مركّز أمنك! ثبّت Splunk، وفهرس البيانات الحيّة، وابنِ لوحات معلومات أمنية متقدّمة، واعرض مهاراتك الجديدة على ملفّ LinkedIn احترافي.
كود صلب. مهارات ناعمة.
يخرج كل خرّيج بمهارات هندسة دفاعية تطبيقية، وحدس مصطاد التهديدات، والمهارات الناعمة لتوصيل النتائج وتقديم ملفّ أعمال جاهز لمراكز عمليات الأمن بثقة.
تحليل حركة الشبكة
التقط وحلّل تدفّقات الحزم الحيّة بـWireshark لرصد الشذوذ والتدفّقات غير المصرّح بها.
تهيئة الجدار الناري
ابنِ مجموعات قواعد جدار ناري عديمة الحالة وذات الحالة وانشر محيطات Snort IDS/IPS.
Splunk SPL
اكتب استعلامات SPL متقدّمة لفهرسة السجلّات وربط الأحداث وبناء لوحات أمنية حيّة.
التشفير والتعمية
طبّق التشفير المتماثل وغير المتماثل لحماية البيانات أثناء النقل والتخزين.
نمذجة التهديدات
استخدم إطار STRIDE لاستباق نقاط الضعف قبل أن يجدها الخصوم.
الاستجابة للحوادث
افرز الحوادث الحيّة بهدوء، واتّبع كتيّبات إجراءات محدّدة، واحتوِ الاختراقات تحت الضغط.
التحقيق في السجلّات
تعقّب أدلّة سجلّات الأحداث منهجياً لإعادة بناء التسلسل الزمني للنشاط المشبوه.
الشبكات المهنية (LinkedIn)
اعرض أعمال الأمن السيبراني على LinkedIn لبناء مصداقية مع الأقران والمسؤولين عن التوظيف.
المشروع النهائي.
إبراز الهندسة الدفاعية بسيناريو واقعي.
دفاع الويب "متعقّب التهديدات"
يعمل الطلاب كمدافعين نشطين باستخدام Splunk. يستوردون سجلّات أمنية حقيقية، ويكتبون استعلامات بحث متقدّمة لاكتشاف الأنماط المشبوهة، ويبنون تنبيهات ارتباط لإيقاف الهجمات المحاكاة في مسارها.
بناء الملفّ المهني
بعد تأمين شبكتهم، يتعلّم الطلاب توصيل نتائجهم لأصحاب القرار وبناء ملفّ LinkedIn احترافي لعرض خبرتهم في الأمن السيبراني رسمياً للعالم.